Comment gérer les accès informatiques dans une PME ?
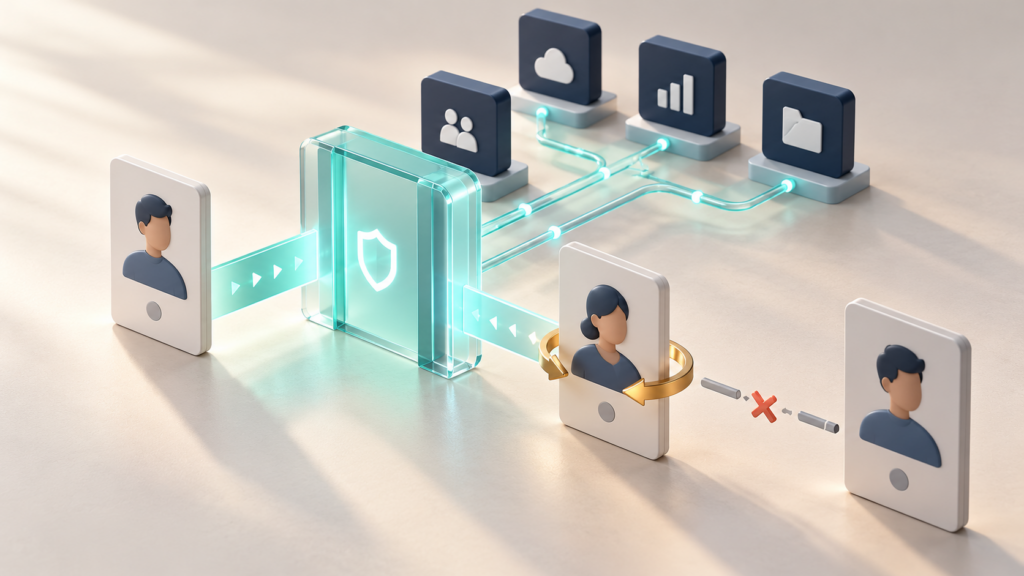
Pour gérer les accès informatiques d’une PME, recensez les applications, attribuez des droits selon les missions et faites valider chaque création ou modification par un responsable métier. À chaque départ, bloquez les accès à l’heure prévue, révoquez les sessions et transférez les dossiers utiles. Automatisez ensuite les étapes répétables, avec un contrôle des échecs et une vérification dans chaque outil.
Un salarié arrive lundi, mais son compte ERP manque. Une responsable change de fonction et conserve ses anciens droits. Un prestataire termine sa mission, tandis que son accès au stockage reste actif. Ces situations ont une cause commune : personne ne pilote le parcours complet des accès entre les ressources humaines, les managers, l’informatique et les fournisseurs.
La gestion des identités et des habilitations concerne directement la continuité du travail. Une procédure claire évite autant les blocages du premier jour que les accès oubliés. Voici comment la construire sans transformer chaque mouvement d’équipe en projet informatique.
Repérer les signes d’une gestion des accès devenue fragile
Le nombre de salariés ne suffit pas à mesurer la difficulté. Une petite entreprise équipée de nombreux logiciels en ligne, avec des intervenants externes et plusieurs sites, peut avoir un périmètre complexe. Le problème apparaît lorsque les comptes se créent au fil des demandes, sans liste commune ni responsable désigné.
- Les arrivées sont annoncées par plusieurs courriels et les mêmes informations sont ressaisies.
- Les droits sont copiés depuis un collègue, sans vérifier ses exceptions historiques.
- La direction ignore qui administre certains outils ou qui peut exporter les fichiers clients.
- Les départs sont traités dans la messagerie, mais pas systématiquement dans le CRM, les portails fournisseurs ou le VPN.
- Des automatisations dépendent du compte personnel de leur créateur.
Si plusieurs de ces situations se cumulent, commencez par cartographier les accès. Notre méthode d’audit SI pour PME permet de replacer ce chantier parmi les autres priorités numériques.
1. Construire un registre des applications et de leurs responsables
Une liste exploitable indique, pour chaque outil, son usage, son responsable métier, son administrateur et le moyen de retirer un accès. Incluez la messagerie, le stockage, le CRM, l’ERP et les logiciels spécialisés, mais aussi les outils de signature, les comptes d’hébergement et les plateformes utilisées par les prestataires.
Ne stockez aucun mot de passe dans ce registre. Référencez le coffre sécurisé ou la procédure permettant aux personnes autorisées de retrouver les accès d’administration. Le document doit rester utilisable si son rédacteur est absent.
| Information à recenser | Question à résoudre | Décision attendue |
|---|---|---|
| Responsable métier | Qui sait si cet accès est légitime ? | Un valideur et son remplaçant |
| Administration | Qui peut suspendre un compte ? | Un opérateur identifié et joignable |
| Connexion | Compte local ou connexion centralisée ? | Les actions nécessaires dans chaque système |
| Données et dépendances | Que devient le travail après un départ ? | Un transfert et des vérifications préparés |
| Preuve | Comment confirmer l’action effectuée ? | Un résultat daté, accessible aux personnes habilitées |
Rapprochez ensuite les utilisateurs actifs de chaque application avec la liste des personnes et missions en cours. Traitez les écarts avec les managers avant toute suppression : un compte ancien peut porter une intégration indispensable, même si son propriétaire a quitté l’entreprise.
2. Définir des profils par mission, puis encadrer les exceptions
Un profil rassemble les accès nécessaires à une fonction : commercial, gestionnaire administratif, responsable d’exploitation ou intervenant technique. Décrivez les actions autorisées, pas seulement le nom des logiciels. Consulter une fiche client, exporter toute la base et administrer le CRM représentent des niveaux de pouvoir très différents.
La CNIL recommande de limiter les droits aux besoins des missions, de faire approuver les demandes et de revoir régulièrement les habilitations, au moins annuellement. Sa fiche couvre aussi le retrait des droits devenus inutiles lors des changements de poste et des fins de contrat.
Pour une PME, quelques profils compréhensibles suffisent souvent à démarrer. Évitez de créer un profil différent pour chaque personne. Une exception doit indiquer sa raison, son valideur et une échéance de réexamen. Les droits d’administration doivent faire l’objet d’un traitement spécifique, avec un compte distinct lorsque l’environnement le permet.
La connexion centralisée, souvent appelée SSO, facilite l’accès à plusieurs applications avec une identité commune. Elle ne prouve pas que tous les droits sont corrects et ne désactive pas nécessairement tous les comptes locaux. Vérifiez les connexions alternatives et les intégrations effectivement prises en charge, selon vos abonnements.
3. Préparer l’arrivée avant le premier jour
Le point de départ doit être une demande structurée : personne concernée, manager, fonction, date de début, périmètre et éventuelle date de fin. Cette demande devient la référence commune, plutôt qu’une succession de messages transmis entre services.
- Le manager valide le profil. Il confirme les applications nécessaires et les éventuelles restrictions.
- L’informatique prépare les comptes. Elle applique les droits et organise une remise des accès adaptée, sans mot de passe partagé durablement.
- L’utilisateur configure son authentification. Les moyens de récupération et l’assistance doivent être prévus.
- Le métier teste le parcours utile. Par exemple : ouvrir un dossier, consulter les bonnes données et réaliser une opération autorisée.
L’authentification multifacteur ajoute une protection à la connexion. Les recommandations de l’ANSSI invitent à la privilégier et à adapter le dispositif au contexte. Préparez aussi la perte d’un téléphone ou d’une clé : une récupération trop permissive fragiliserait le dispositif.
La recommandation de la CNIL sur la MFA traite notamment du choix des facteurs et de la protection des données. Elle complète la gestion des habilitations : une personne correctement authentifiée ne doit pas pour autant disposer de tous les droits.
4. Traiter la mobilité comme un remplacement de droits
Lorsqu’une personne change de fonction, l’habitude consiste à ajouter les accès nécessaires au nouveau poste. Après plusieurs mouvements, elle peut cumuler les droits de plusieurs équipes. Le changement doit donc comparer le profil actuel au profil cible et expliciter ce qui disparaît.
Un passage de relais peut justifier un chevauchement temporaire. Fixez alors une échéance, un responsable de clôture et une vérification. Évitez les exceptions laissées ouvertes parce qu’un dossier reste « peut-être » à reprendre. Pour les accès sensibles, définissez précisément les opérations encore autorisées pendant cette transition.
Exemple fictif : une commerciale devient responsable des opérations. Elle conserve l’accès aux dossiers nécessaires au suivi des commandes, mais perd l’export commercial global devenu inutile. Son ancien portefeuille est réattribué et les automatisations qui lui envoyaient les nouvelles opportunités sont corrigées.
5. Organiser le départ sans perdre les dossiers ni les automatismes
Préparez une heure d’exécution précise, validée par les personnes responsables. Distinguez le blocage d’accès, le transfert du travail et la suppression définitive des données. Ces opérations ne suivent pas toujours le même calendrier. Les règles de conservation et les accès aux contenus personnels éventuels doivent être cadrés avec les interlocuteurs compétents.
- Bloquer les connexions : identité principale, comptes locaux, accès à distance et applications hors connexion centralisée.
- Révoquer ce qui reste actif : sessions, appareils autorisés, jetons et délégations, selon les fonctions de chaque outil.
- Transférer le travail : portefeuilles clients, documents professionnels, tâches, espaces partagés et responsabilités d’administration.
- Vérifier les dépendances : connecteurs, tâches planifiées, clés d’API et automatisations utilisant le compte sortant.
- Clôturer les équipements et abonnements : restitution, traitement du matériel et licences devenues inutiles après les transferts.
Changer uniquement le mot de passe ne suffit pas à démontrer que tous les accès ont cessé. Une session déjà ouverte ou une application disposant de son propre compte peut nécessiter une action distincte. Relisez les procédures actuelles des éditeurs et vérifiez le résultat dans les applications concernées.
Pour un prestataire, prévoyez la date de fin dès l’ouverture des accès. Les comptes techniques doivent avoir un propriétaire dans l’entreprise et des droits limités à leur usage. Leur maintien ne doit pas dépendre de la disponibilité personnelle d’un ancien collaborateur.
6. Automatiser progressivement, avec une preuve de résultat
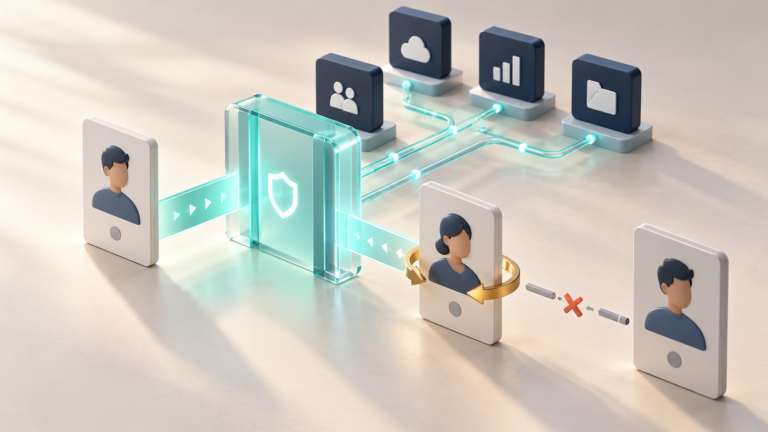
Une fois les règles stables, l’automatisation peut transmettre les demandes, créer les comptes compatibles, appliquer les groupes et déclencher les contrôles. Le choix dépend de vos logiciels, des interfaces disponibles et de la fréquence des mouvements. Vérifiez les fonctions réellement incluses avant d’acheter un outil de gestion des identités.
| Situation | Premier niveau pertinent | Point de vigilance |
|---|---|---|
| Peu de mouvements, outils variés | Formulaire, checklist et validation humaine | Relancer les actions non terminées |
| Profils répétables, applications compatibles | Groupes et création automatisée des comptes | Contrôler les droits après exécution |
| Nombreux outils et exceptions | Pilotage central avec connecteurs | Superviser les échecs et les écarts |
Le déclencheur doit provenir d’une source validée. Un simple message ambigu ne doit pas lancer une suppression. Prévoyez les dates reportées, les homonymes, les demandes annulées et les erreurs partielles. Une application indisponible doit générer une action à reprendre, sans faire croire que le départ est entièrement traité.
Testez aussi la répétition d’une demande : elle ne doit ni créer un second compte ni retirer les droits de la mauvaise personne. Conservez une trace utile de la validation et du résultat, sans secrets d’authentification ni collecte excessive. Notre guide pour automatiser les processus d’une PME détaille le cadrage nécessaire avant de connecter les outils.
7. Vérifier le dispositif sur un cas réel avant de l’étendre
Commencez par un périmètre limité : une équipe, quelques applications importantes et un responsable de procédure. Simulez une arrivée, une mobilité et un départ avec des comptes de test. Vérifiez les connexions, les droits effectifs, les transferts et la réception des alertes en cas d’échec.
Suivez quelques indicateurs simples : demandes encore ouvertes à la date prévue, comptes sans propriétaire, exceptions expirées et départs dont la clôture reste incomplète. Le nombre de comptes créés automatiquement ne suffit pas ; le résultat attendu est un accès adapté au bon moment, puis un retrait vérifié lorsqu’il n’est plus nécessaire.
La direction doit pouvoir identifier qui valide, qui exécute et qui vérifie. Lorsque ces responsabilités se dispersent entre plusieurs prestataires, un CTO ou DSI externalisé peut coordonner le cadrage et les arbitrages.
Pour avancer, préparez la liste de vos outils, deux exemples récents d’arrivée ou de départ et les difficultés rencontrées. Échangez avec Vezerance pour cadrer une procédure de gestion des accès adaptée à votre PME, identifier les étapes automatisables et définir les contrôles nécessaires à son exploitation.